Es gibt heute viele Wege, eine Bank zu kontaktieren: Live Chat, Secure Messenger, in der Filiale oder am Telefon – die Liste liesse sich fortsetzen. Jeder dieser Kanäle ist durch Authentifizierung geschützt. Die Kundenkorrespondenz nicht. Und drei Banken haben beschlossen, etwas dagegen zu unternehmen.
Die meisten Banken sind überzeugt, dass diese Lücke gar nicht existiert. Fragt man sie, wo Kundengespräche im Nachhinein gespeichert sind, verweisen sie auf das Portal, die App oder vielleicht das Contact Center. All das ist geregelt und protokolliert.
Zumindest glauben das die Banken.
Fragt man etwas genauer nach, tut sich die Lücke auf. Auf die Frage, über welchen Weg die Hypothekenunterlagen, der korrigierte Kontoauszug oder das unterzeichnete Mandat tatsächlich verschickt wurden, lautet die Antwort fast immer: per E-Mail.
Diese Lücke hat niemand bewusst gewählt. Sie ist das, was übrig bleibt, nachdem fünfzehn Jahre lang alles um sie herum digitalisiert wurde.
Warum E-Mail jedes Projekt überlebt hat, das sie ersetzen sollte
Die meisten Banken haben es bereits versucht. Ein asynchroner Chat wird eingeführt, die Nutzung entwickelt sich vielversprechend – und stagniert dann. Der Grund liegt selten im Kanal selbst. Er liegt darin, dass genau die Gespräche, deren Verlagerung sich lohnt, ein Dokument enthalten.
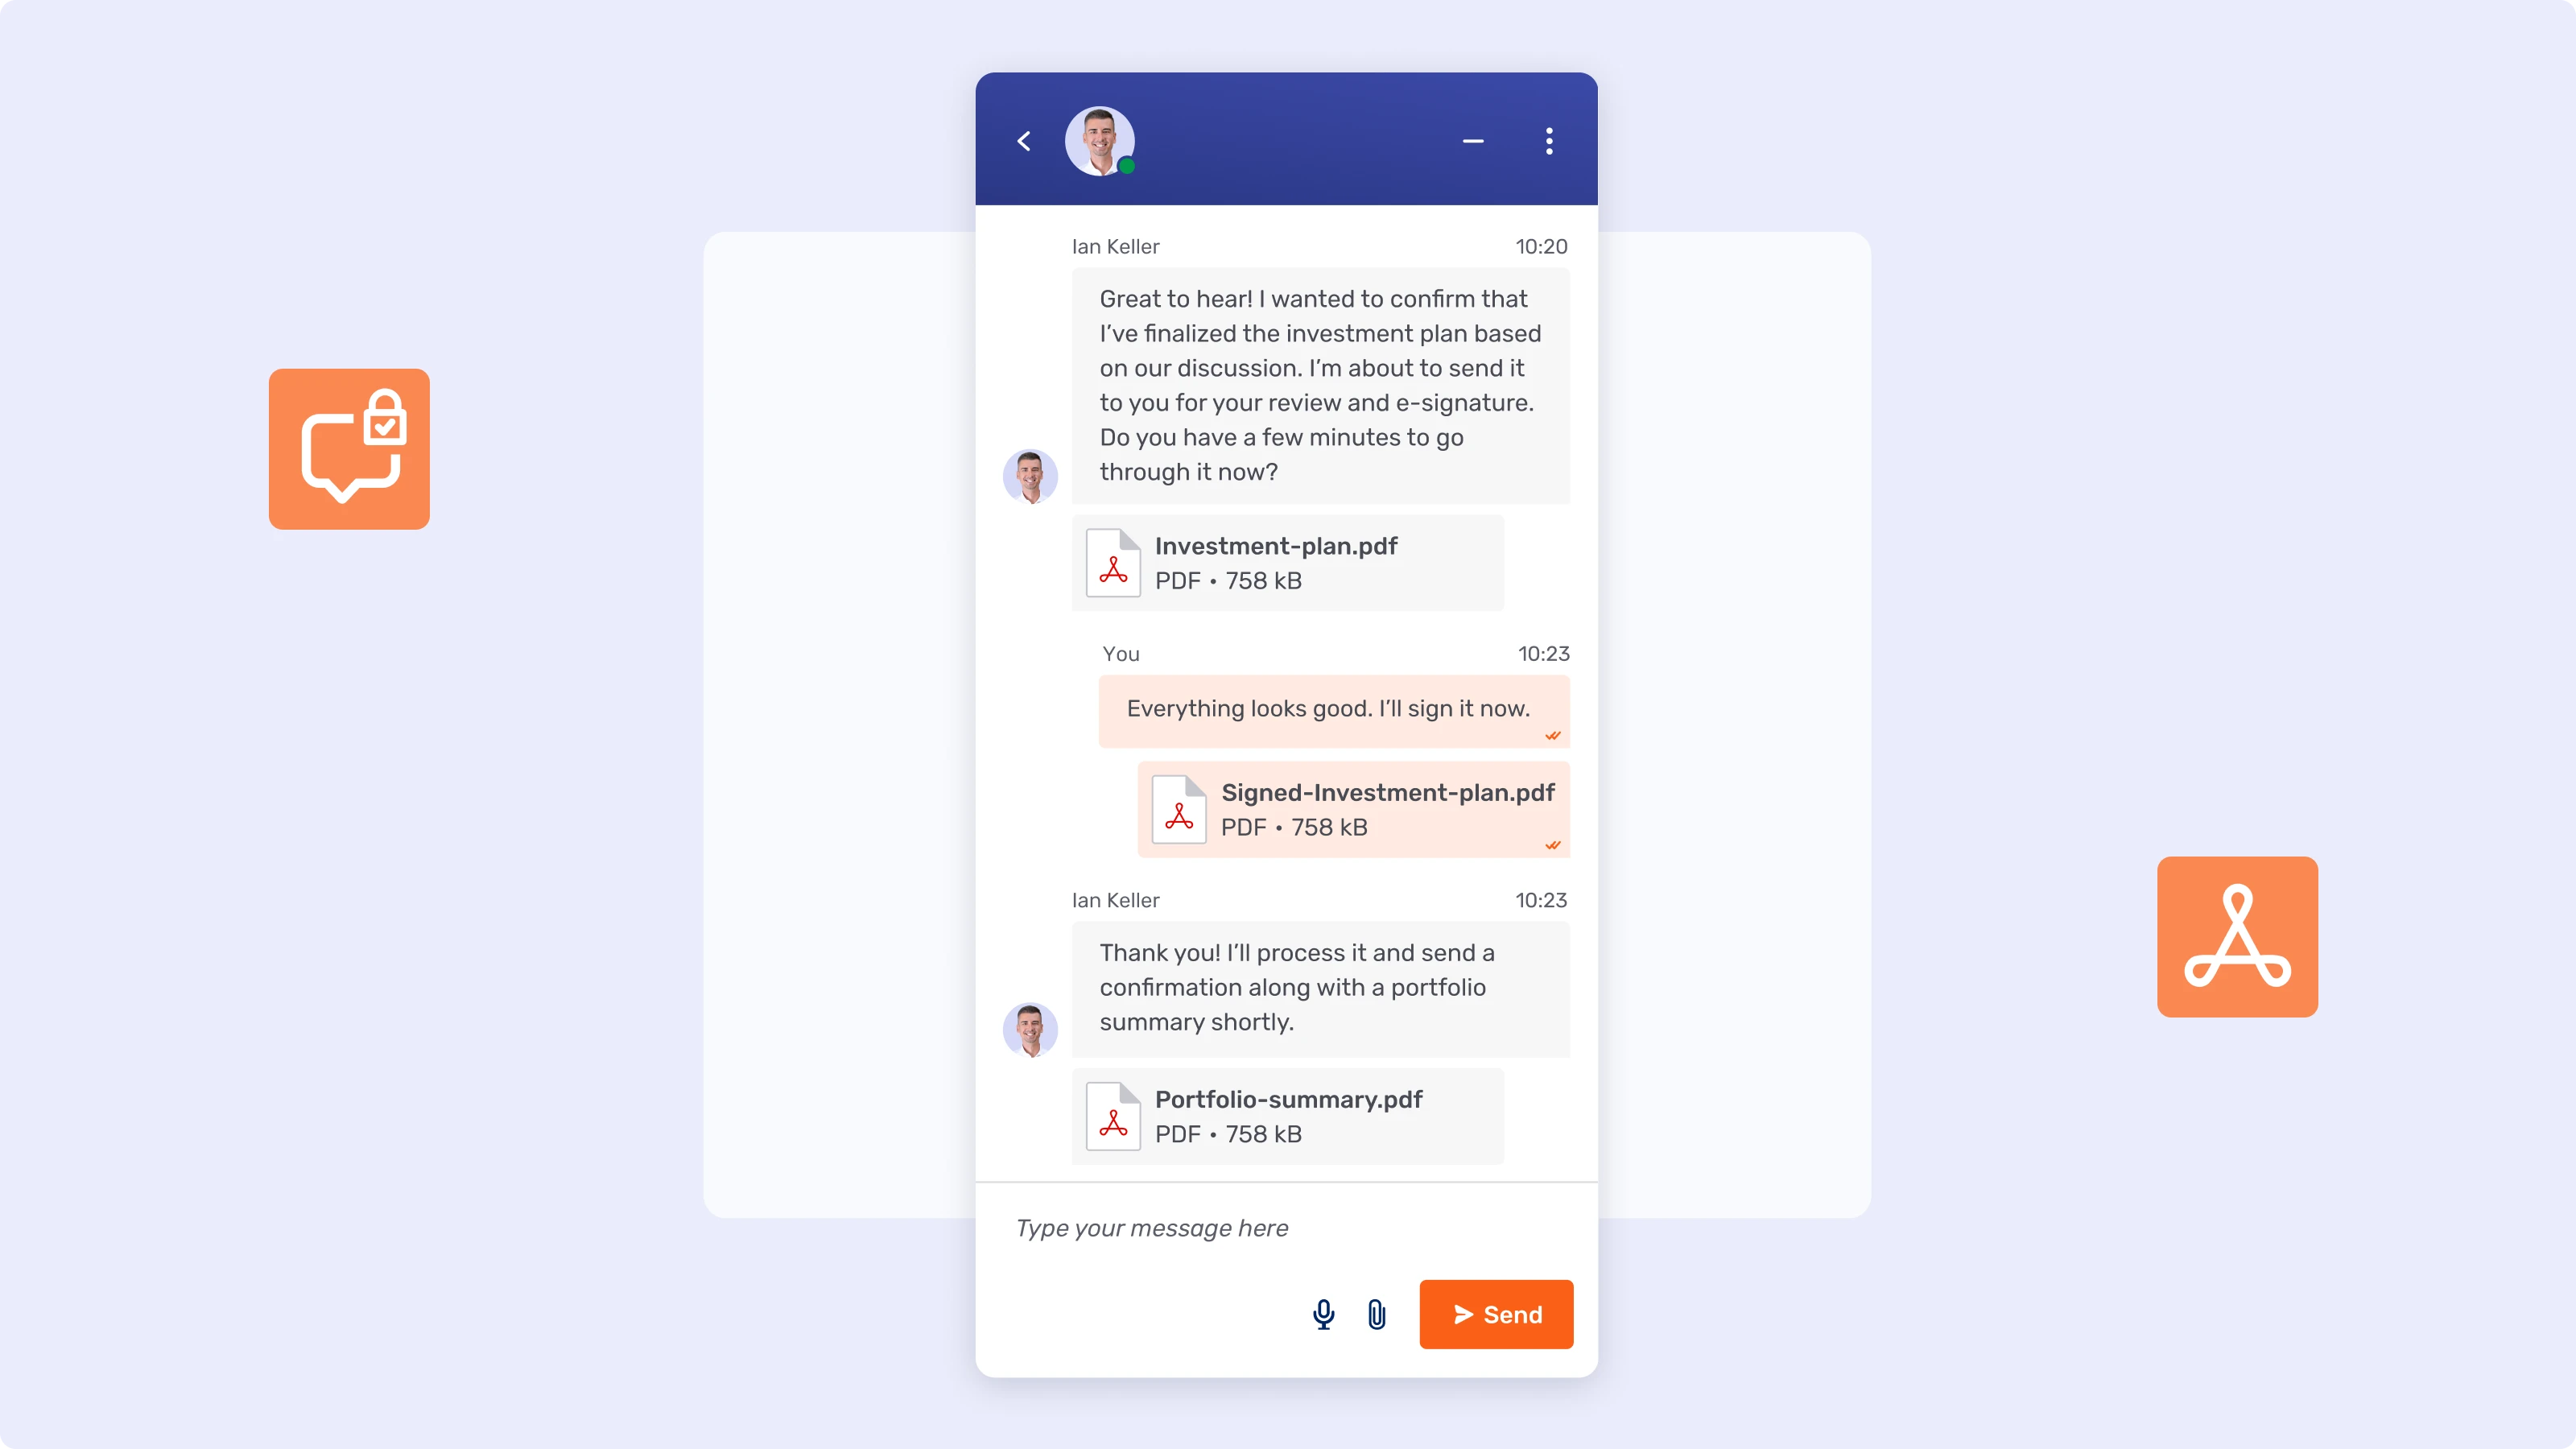
Ein Kunde meldet ein Problem und hängt einen Screenshot an. Ein Berater verschickt einen Bericht. Ein Corporate Treasurer braucht ein gegengezeichnetes Formular. Sobald der Chat die Datei nicht transportieren kann, wandert das Gespräch zurück in die E-Mail – und mit ihm der Rest der Kundenbeziehung. Gerade in Firmenkunden- und institutionellen Teams ist das Dokument die geschäftliche Kommunikation.
Anhänge sind also die naheliegende Lösung. Doch sie reichen nicht aus. Banken, die sich gründlich damit befasst haben, kommen auf dieselbe Liste von Anforderungen:
- Sicherer Dateiaustausch innerhalb der authentifizierten Umgebung, nicht ein Link zu einem Portal
- Verknüpfung mit dem Fall, sodass das Gespräch dem Datensatz und seinem Prüfprotokoll zugeordnet ist statt einer Person
- Übergabe zwischen Kolleginnen, Kollegen und Teams mit vollständig erhaltenem Verlauf
- Mehrparteien-Teilnahme mit Zugriffskontrollen, die es Fachleuten ermöglichen zu beraten, ohne für den Kunden sichtbar zu sein
- Proaktive Kontaktaufnahme, damit die Bank das Gespräch beginnen kann
- Dauerhafter, durchsuchbarer Verlauf, der Übergaben, Abwesenheiten und Personalwechsel übersteht
Das ist keine Anhangfunktion. Das ist ein Kanal.
Was E-Mail tatsächlich kostet
Für den Umstieg wird meist mit Effizienz argumentiert. Das stärkere Argument ist jedoch das Risiko.
Anhänge verlassen den Sicherheitsbereich der Bank ohne Ende-zu-Ende-Verschlüsselung, was E-Mail zum bevorzugten Einfallstor für Social-Engineering-Betrug macht. Der Kontext liegt im Posteingang einer einzelnen Person – wird ein Fall an ein anderes Team übergeben, beginnt alles von vorn. Threads verzweigen sich, Betreffzeilen verändern sich, Versionen vervielfachen sich, und es gibt keinen einheitlichen Datensatz zum Fall. Es gibt keine Schwärzung personenbezogener Daten (PII), keine Prüfprotokolle und keine Möglichkeit, einen Thread unter Legal Hold zu stellen. Die Archivierung hängt von der Disziplin Einzelner ab statt von Aufbewahrungsplänen, die im Kanal verankert sind. Und der Kunde wartet, ohne zu sehen, was als Nächstes passiert.
Jeder dieser Punkte ist ein Kontrollproblem, kein Produktivitätsproblem. Deshalb sind die Banken, die am schnellsten vorankommen, nicht diejenigen mit den grössten Effizienzzielen. Es sind diejenigen, bei denen sich die Compliance- und Betrugsbekämpfungsabteilungen eingeschaltet haben – und für sie ist das eine Compliance-Lücke.
Off-Channel-Kommunikation hat bereits ein Preisschild
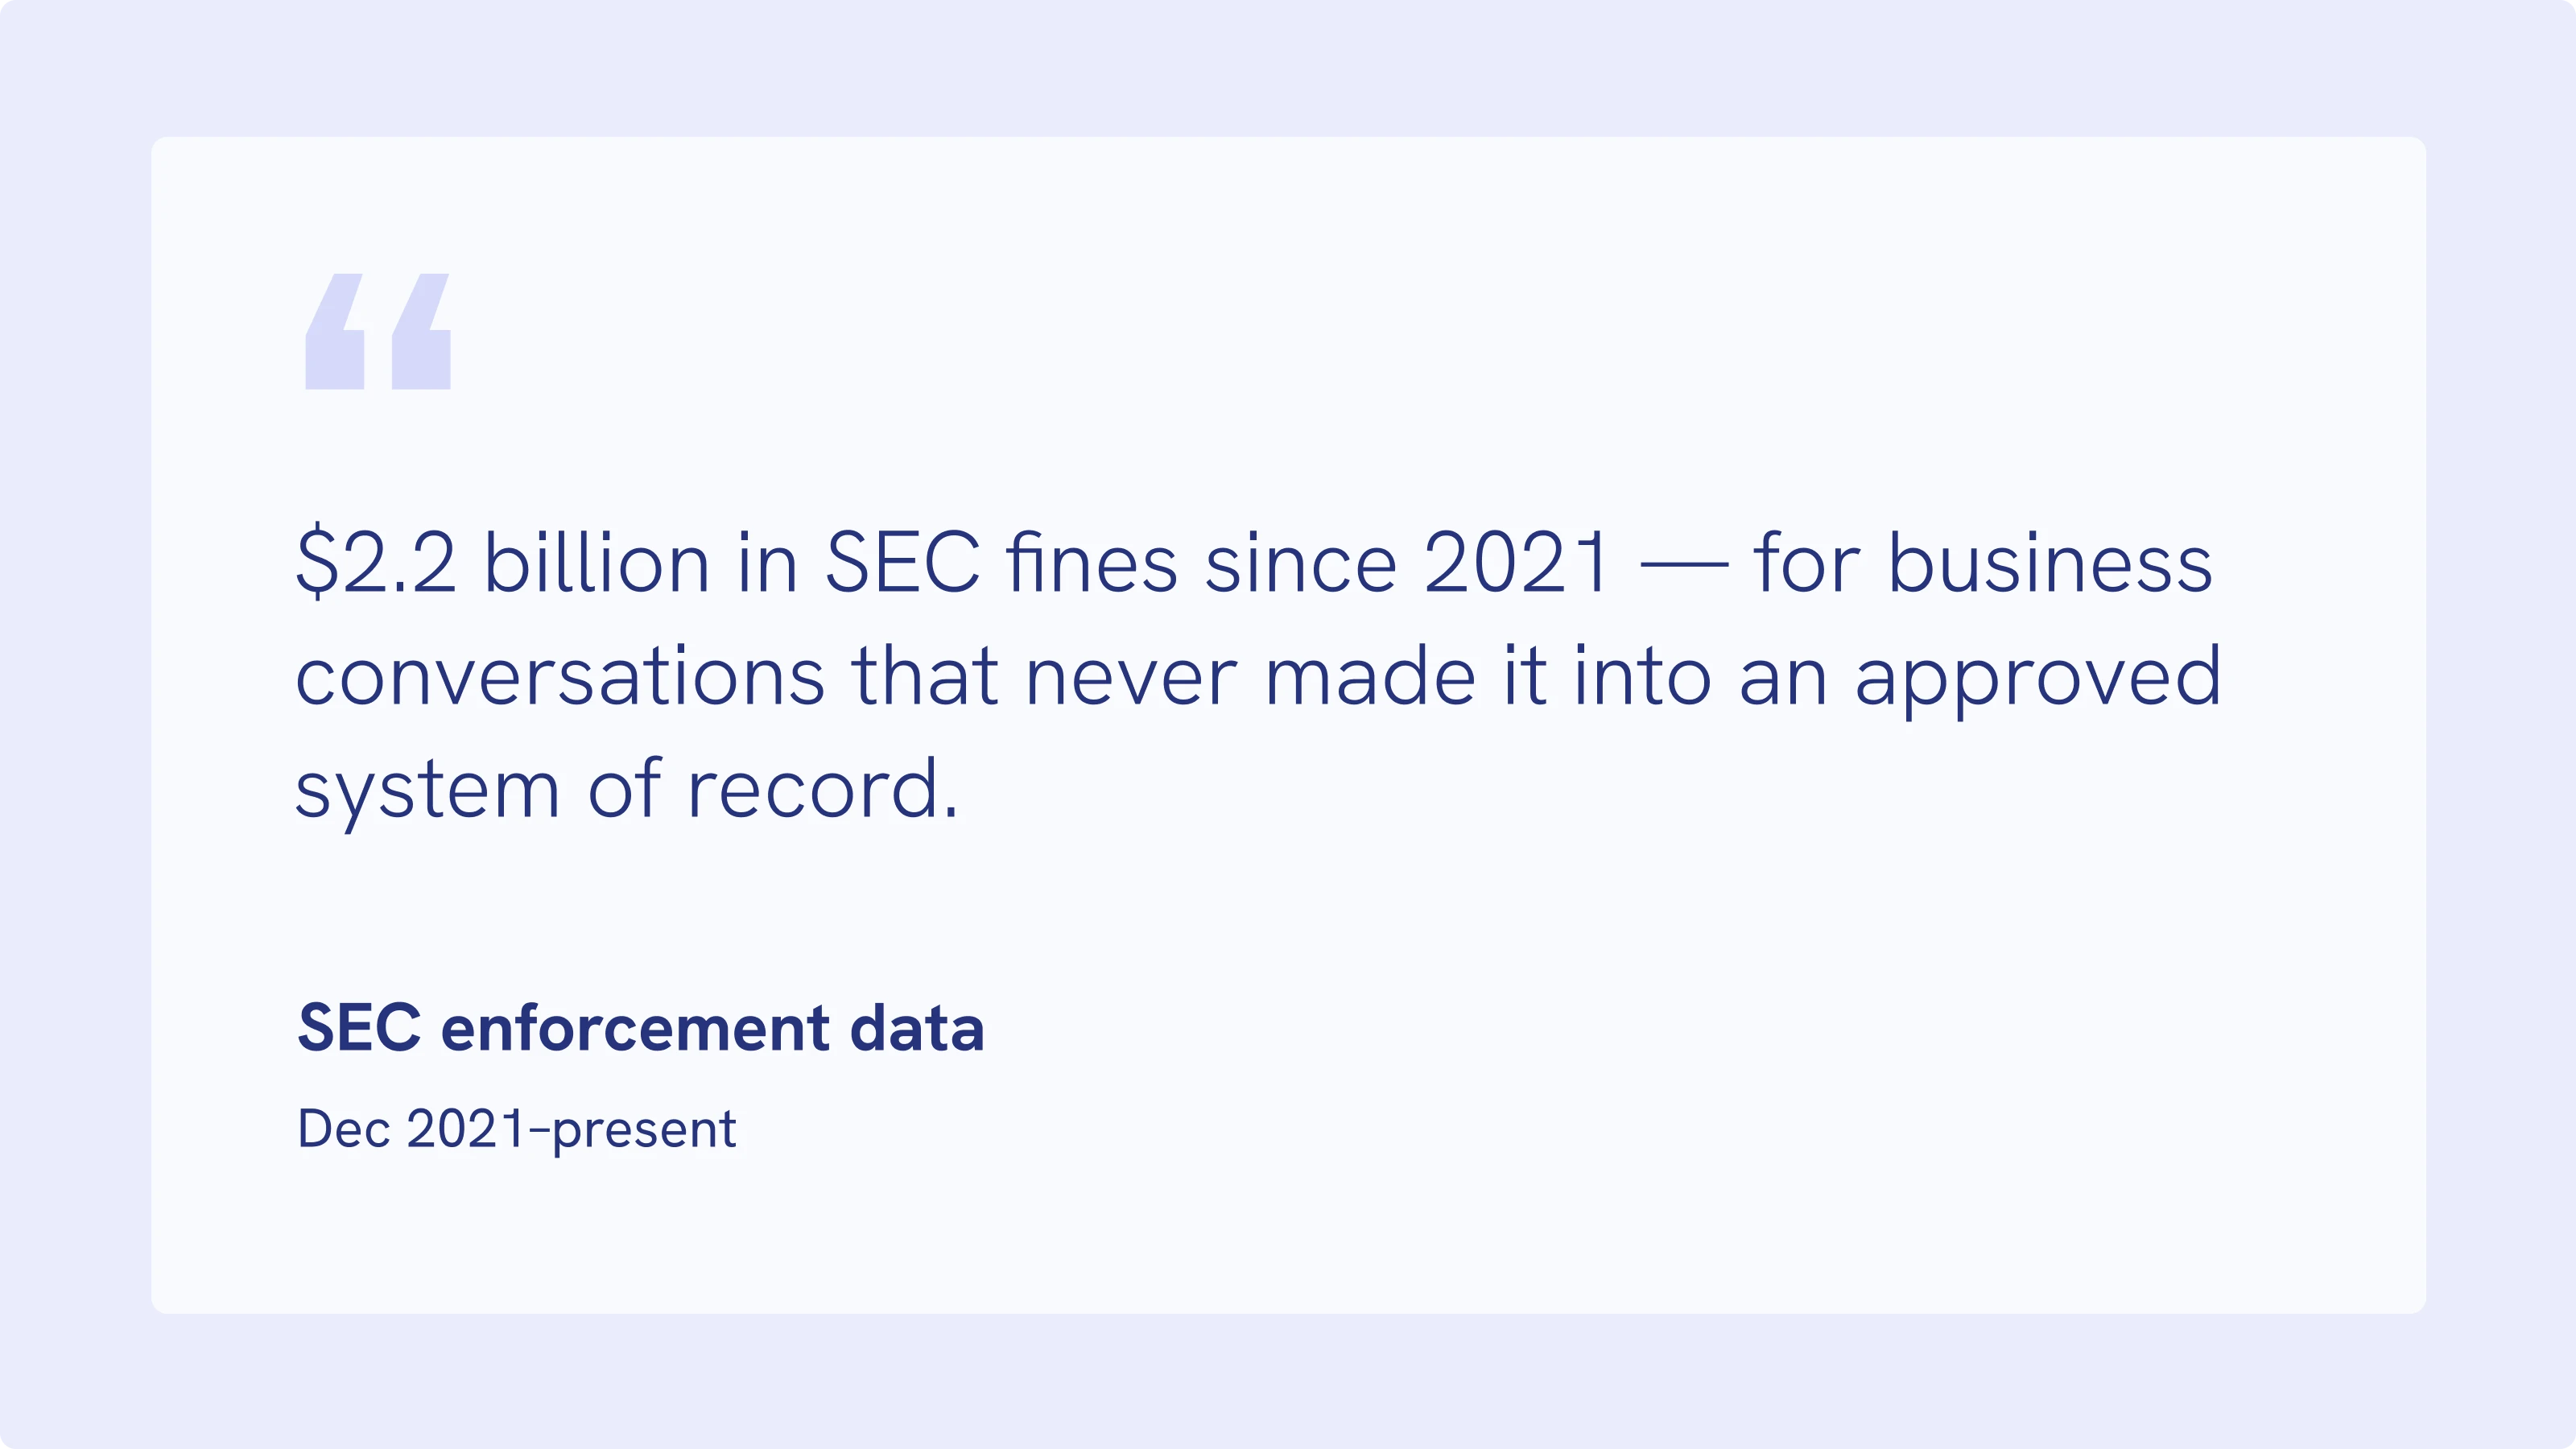
Die Aufsichtsbehörden haben bereits eine Zahl genannt, und dabei geht es nicht um Datenschutz. Seit Dezember 2021 hat die SEC mehr als 100 Unternehmen mit Bussen von insgesamt 2,2 Milliarden US-Dollar belegt – wegen Verstössen gegen Aufbewahrungspflichten, die genau auf dieses Muster zurückgehen: geschäftliche Korrespondenz, die nie in ein archiviertes, prüfbereites System of Record gelangt ist. Die meisten dieser Fälle betrafen WhatsApp und private Textnachrichten statt E-Mail, doch es sind dieselben Aufbewahrungspflichten, an denen E-Mail stillschweigend scheitert.
Die Books-and-Records-Vorschriften der FINRA und SEC 17a-4 verlangen von Unternehmen, geschäftliche Kommunikation in einem durchsuchbaren Format mit klaren Prüfprotokollen zu erfassen, statt sie als unstrukturierte Daten über Posteingänge verstreut zu lassen. Eine nachträglich angebundene E-Mail-Archivierungslösung – ob für Bloomberg Chat, Microsoft Teams oder die nativen Aufbewahrungstools von Office 365 und Google Workspace – behandelt nur das Symptom. Ein Kanal, der von der ersten Nachricht an authentifiziert, protokolliert und prüfbereit ist, behandelt die Ursache. Archivierung als Nebensache zu behandeln, ist weder in der Finanzbranche noch anderswo eine Compliance-Strategie. Die Busse ist der eine Kostenfaktor, der folgende Reputationsschaden ein weiterer.
Drei Wege, wie Banken das Postfach tatsächlich abschaffen
Bereich für Bereich. Eine der grössten Universalbanken Europas schafft ihr Postfach im Portal schrittweise ab und beginnt mit dem Privatkundengeschäft – der Korrespondenz mit dem höchsten Volumen und dem höchsten Standardisierungsgrad der Gruppe. Firmenkunden-, institutionelles Geschäft und Wealth Management folgen, jeweils mit einem eigenen Umstellungsprogramm im Rahmen einer umfassenderen digitalen Transformation. Die Einordnung ist dabei wichtiger als die Mechanik: Messaging wird als Zielkanal positioniert, nicht als ergänzende Support-Funktion neben der E-Mail.
Ein Dokument, verbindlich vorgeschrieben. Eine europäische Privatbank ging den umgekehrten Weg – ein Muster, das sich auch bei Investmentfirmen und anderen Vermögensverwaltern zeigt. Statt einer bankweiten Umstellung wählte sie ein einzelnes Dokument: den monatlichen Portfoliobericht. Berater müssen ihn über sicheres Messaging versenden, in einem Gespräch, das vorab mit Kunde, Berater und Assistenz eingerichtet ist. Kunden erhalten eine Push-Benachrichtigung, das Dokument selbst öffnet sich aber erst nach der Authentifizierung. Auslöser war Betrug, da Kunden zunehmend direkt mit immer überzeugenderem Social Engineering ins Visier genommen wurden. Der Nebeneffekt: Die Kunden lernten eine Regel, die sie überall schützt – diese Bank verschickt keine Dokumente per E-Mail.
Alle eingehenden Anfragen in einem Thread bündeln. Eine nationale Retailbank ersetzte die klassische E-Mail durch ein einziges, fortlaufendes sicheres Gespräch pro Kunde – ergänzt um Collaboration-Tools und automatisch ins CRM zurückgeschrieben. Die Agenten arbeiten an einem Ort, statt zwischen Posteingang, Chat-Konsole und Fallsystem zu wechseln. Schriftliche Kanäle bearbeiten heute ein Viertel aller Kundenanfragen: Die Agenten führen rund 240'000 Gespräche pro Jahr, daneben gibt es etwa eine Million Interaktionen mit virtuellen Agenten. Das kanalübergreifende Automatisierungsprogramm hat Effizienzgewinne erzielt, die rund 40 Vollzeitstellen entsprechen.
Drei verschiedene Einstiegspunkte. Dasselbe Ziel.
Was in der Praxis an ihre Stelle tritt
Das Modell, das funktioniert, ähnelt weniger einem Chatfenster als vielmehr einer Fallakte, in die der Kunde schreiben kann.
Eingehende Kommunikation
Der Kunde schreibt über das Portal oder die App, bereits authentifiziert – ohne Secure-Mail-Portal und ohne passwortgeschütztes PDF. Die Anfrage wird nach Thema, Segment oder Kundenbeziehung weitergeleitet. Sie wird über Stunden oder Tage bearbeitet, wobei sich Dateien, Screenshots und interne Notizen im Thread sammeln, und der Kunde wird benachrichtigt, sobald es Neuigkeiten gibt. Nach dem Abschluss ist der Datensatz vollständig, exportierbar und bereit für Suche und Abruf.
Ausgehende Nachrichten
Proaktive Kontaktaufnahme hängt nicht mehr davon ab, ob der Kunde einen Anruf entgegennimmt. Der Berater schreibt in den sicheren Thread, der Kunde liest die Nachricht in der App und antwortet, wann es ihm passt. Jede Kundenbeziehung hat einen dauerhaften Thread, der beim Onboarding eröffnet wird. Vermögensverwalter, die dieses Modell nutzen, berichten von rund 50 % mehr Interaktionen zwischen Kunde und Berater und 25 % weniger Zeitaufwand der Berater für administrative Aufgaben.
Dateiaustausch
Der Anhang verlässt die Bank nie. Dokumente bleiben hinter Authentifizierung und Ende-zu-Ende-Verschlüsselung, werden gescannt und gemäss der eigenen Aufbewahrungsrichtlinie der Bank gespeichert – und beide Seiten finden sie auch Monate später wieder. Wenn Schreiben nicht mehr reicht, öffnet sich dasselbe Gespräch für Co-Browsing, ein gemeinsames Dokument oder eine Anfrage zur digitalen Signatur.
Nahtlose Kommunikation
Bei Übergaben wird der gesamte Thread übertragen: Verlauf, Dateien und Teilnehmende. Das übernehmende Team öffnet den Fall vollständig informiert, und der Kunde behält dieselbe Referenz und muss sich nie wiederholen. Fachleute, Backoffice oder Compliance können mitten im Fall als verborgene Teilnehmende hinzugezogen werden – durchgehend unter denselben Zugriffskontrollen. Assistenzen sind dauerhaft im Thread der Kundenbeziehung präsent, sodass die Vertretung bei Abwesenheit automatisch funktioniert statt improvisiert.
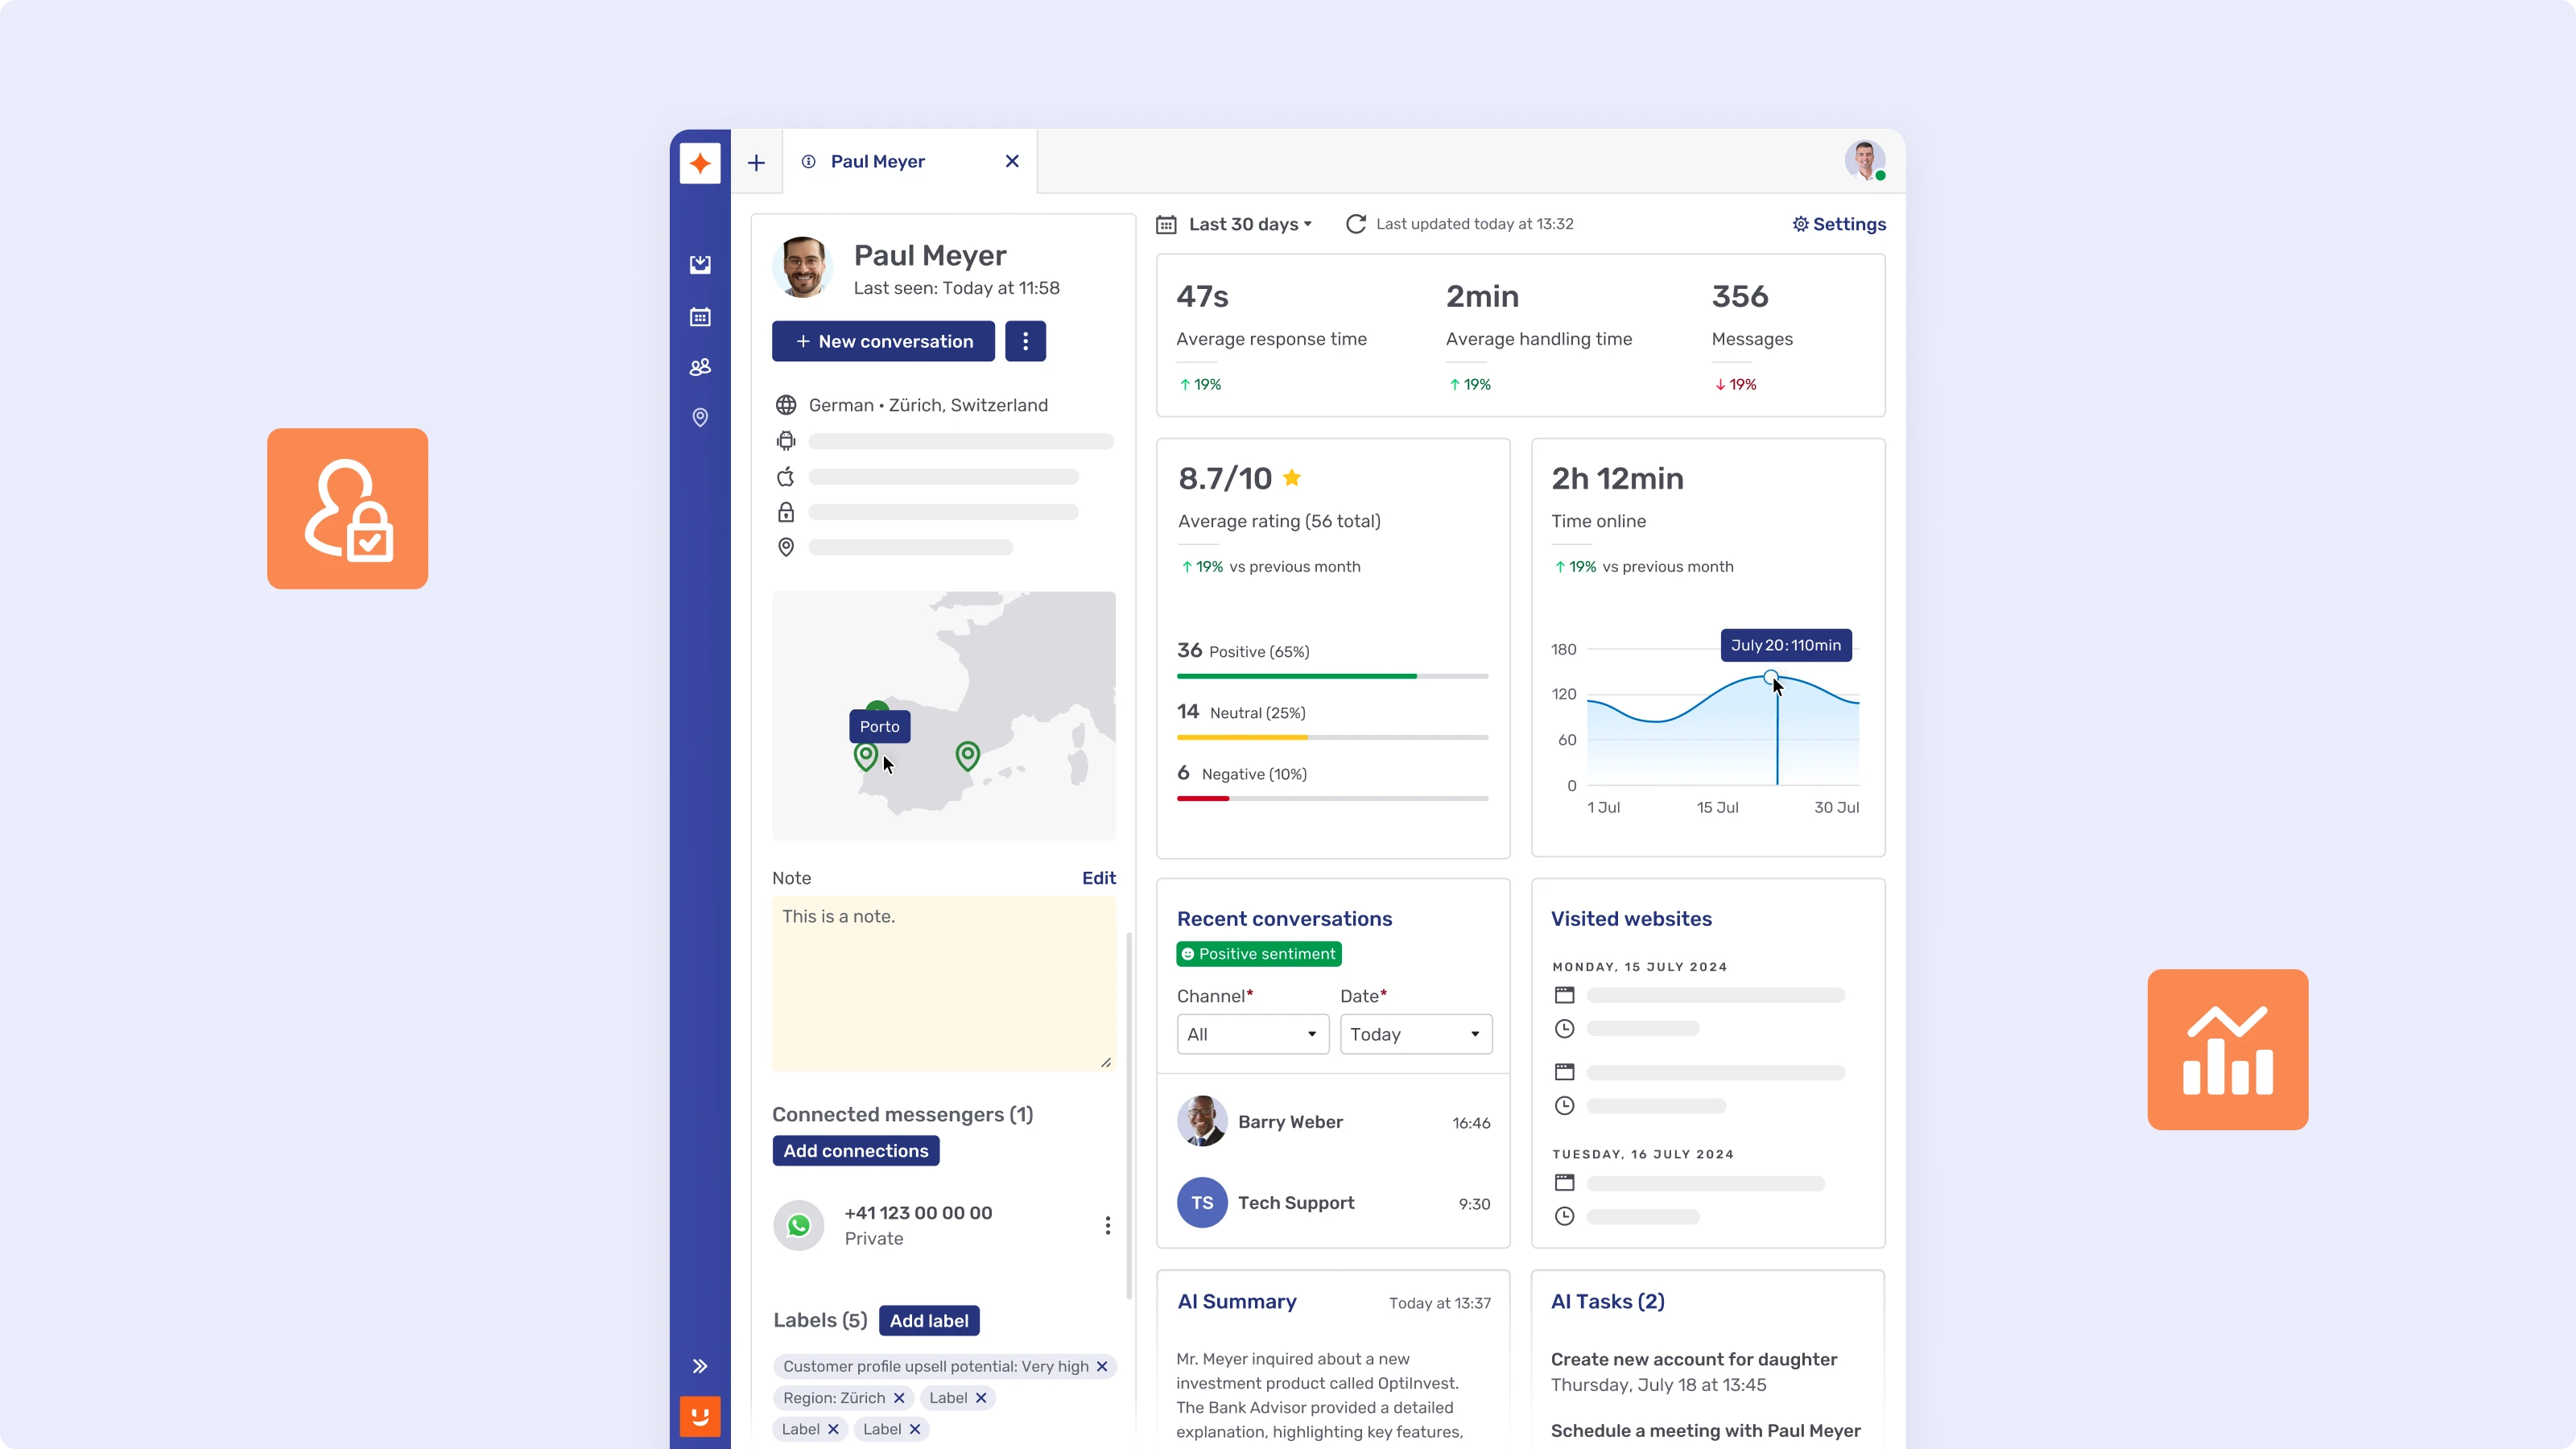
Kontextbezogene Messaging-Integration
Wird Unblu Messaging direkt in die interne Beratersoftware eingebettet, verbindet sich die Kundenkommunikation mit dem operativen Kontext. Statt als isolierter Kanal zu funktionieren, ist das Messaging nativ in die zentrale Oberfläche des Beraters integriert und zeigt Gesprächsverläufe in Echtzeit neben Kontodaten, früheren Interaktionen und Beziehungsdaten an. Diese strukturelle Integration vermeidet Kontextwechsel, verringert die kognitive Belastung und stellt sicher, dass Berater Kundenanfragen mit sofortigem Zugriff auf alle relevanten Informationen beurteilen und beantworten.
Die Frage, die sich intern zu stellen lohnt
Nicht: „Sollten wir einen Messaging-Kanal hinzufügen?“ Die Frage ist enger gefasst und nützlicher: Welche Gespräche landen noch immer in der E-Mail, und was fehlt, das sie dorthin zwingt?
Beantwortet man diese Frage ehrlich, ergibt sich der Migrationsplan fast von selbst. Er beginnt meist mit einem Dokument, einem Segment oder einem Geschäftsbereich – nicht mit einem Programm.
Der nächste Schritt von Unblu